Perkembangan teknologi digital membuat berbagai aktivitas menjadi lebih mudah, mulai dari berkomunikasi hingga melakukan transaksi secara online. Namun, kemudahan tersebut juga menghadirkan risiko keamanan. Salah satu ancaman yang masih sering ditemukan adalah phishing, yaitu upaya untuk mendapatkan informasi penting seseorang dengan menyamar sebagai pihak yang terpercaya.
Phishing dapat dilakukan melalui berbagai media digital, seperti email, pesan instan, media sosial, hingga situs web palsu. Pelaku biasanya membuat pesan yang terlihat meyakinkan agar korban mengikuti instruksi tertentu, misalnya membuka tautan, mengisi formulir, atau memberikan informasi pribadi.
Memahami cara kerja phishing menjadi salah satu langkah penting untuk menjaga keamanan data pribadi. Dengan mengenali ciri-ciri dan metode yang digunakan, pengguna dapat lebih berhati-hati sebelum memberikan informasi atau mengikuti instruksi yang diterima melalui internet.
Apa Itu Phishing?
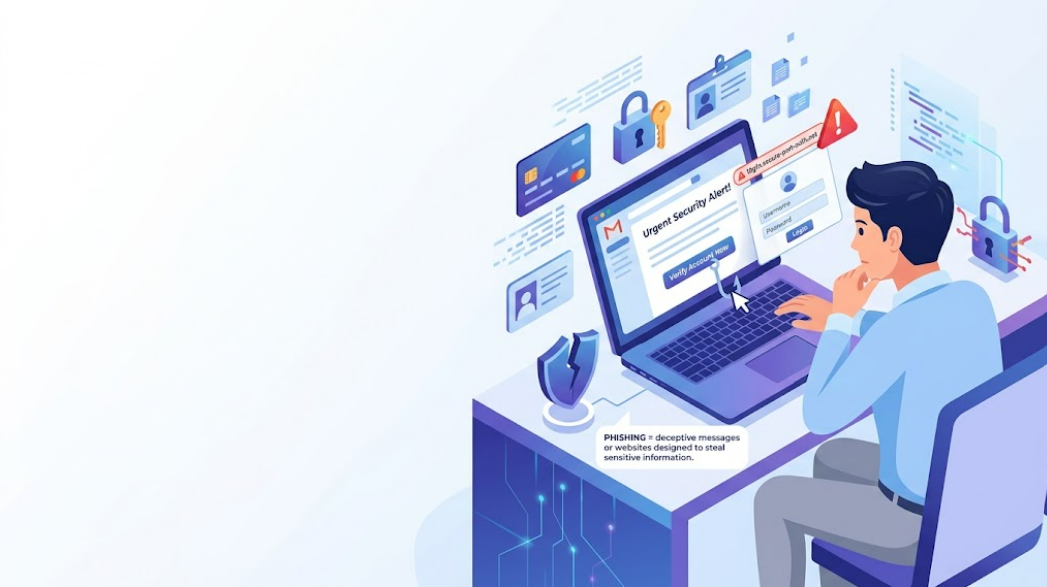
Phishing adalah bentuk penipuan digital yang menggunakan teknik penyamaran untuk mengelabui seseorang agar memberikan informasi tertentu. Informasi yang menjadi target dapat berupa nama pengguna, kata sandi, nomor kartu pembayaran, kode verifikasi, atau data pribadi lainnya. Pelaku biasanya berpura-pura sebagai pihak yang dikenal atau dipercaya oleh korban.
Salah satu metode yang sering digunakan adalah mengirimkan pesan yang seolah-olah berasal dari bank, perusahaan teknologi, layanan pengiriman, atau platform digital. Pesan tersebut dapat berisi pemberitahuan mengenai akun yang bermasalah, transaksi tertentu, hadiah, atau permintaan untuk melakukan verifikasi.
Tujuan utama dari teknik tersebut adalah membuat korban melakukan tindakan yang diinginkan pelaku. Korban dapat diarahkan menuju situs web palsu yang menyerupai situs resmi atau diminta memberikan informasi melalui formulir tertentu. Ketika informasi dimasukkan, data tersebut dapat diketahui oleh pelaku.
Bagaimana Cara Kerja Phishing?
Serangan phishing biasanya dimulai dengan menghubungi calon korban melalui suatu media komunikasi. Pelaku dapat menggunakan email, SMS, pesan instan, atau media sosial. Isi pesan biasanya dibuat agar terlihat penting atau mendesak sehingga korban terdorong untuk segera merespons tanpa memeriksa informasi lebih lanjut.
Tahap berikutnya adalah mengarahkan korban untuk melakukan tindakan tertentu. Misalnya, korban diminta mengklik sebuah tautan untuk melakukan verifikasi akun atau menyelesaikan masalah transaksi. Tautan tersebut dapat mengarah ke halaman yang dibuat menyerupai situs resmi, meskipun sebenarnya bukan bagian dari layanan yang disebutkan dalam pesan.
Setelah korban berada di halaman tersebut, pelaku dapat meminta informasi tertentu melalui formulir. Data yang dimasukkan korban kemudian dapat jatuh ke tangan pelaku. Dalam beberapa kasus, tautan atau file yang diberikan juga dapat digunakan untuk mengarahkan korban ke konten berbahaya. Karena itu, pengguna perlu berhati-hati terhadap pesan yang meminta tindakan atau informasi sensitif secara tiba-tiba.
Ciri-Ciri Pesan Phishing
Salah satu ciri yang perlu diperhatikan adalah adanya permintaan untuk segera melakukan tindakan. Pesan phishing sering menggunakan situasi yang membuat penerima merasa harus segera bertindak, seperti pemberitahuan akun akan diblokir atau transaksi perlu dikonfirmasi. Tekanan semacam ini dapat membuat seseorang mengabaikan pemeriksaan terhadap sumber pesan.
Ciri lainnya adalah adanya tautan atau alamat situs yang mencurigakan. Nama domain dapat dibuat menyerupai layanan resmi dengan menggunakan kombinasi karakter tertentu. Oleh karena itu, pengguna sebaiknya tidak hanya melihat tampilan halaman, tetapi juga memeriksa alamat situs secara keseluruhan sebelum memasukkan informasi.
Kesalahan penulisan, alamat pengirim yang tidak sesuai, serta permintaan informasi sensitif juga dapat menjadi tanda yang perlu diperhatikan. Namun, tidak semua pesan phishing memiliki kesalahan yang mudah dikenali. Pelaku dapat membuat pesan dengan tampilan dan bahasa yang cukup meyakinkan sehingga pengguna tetap perlu melakukan verifikasi melalui sumber resmi.
Bagaimana Cara Menghindari Phishing?
Langkah pertama untuk menghindari phishing adalah tidak langsung membuka tautan atau lampiran dari pesan yang mencurigakan. Jika mendapatkan pemberitahuan mengenai akun atau transaksi, pengguna dapat membuka aplikasi atau situs resmi secara langsung melalui alamat yang telah diketahui, bukan melalui tautan yang terdapat dalam pesan.
Pengguna juga sebaiknya tidak memberikan kata sandi, kode OTP, PIN, atau informasi sensitif lainnya kepada pihak yang tidak dapat diverifikasi. Layanan resmi umumnya memiliki prosedur keamanan tertentu dan tidak seharusnya meminta pengguna membagikan kode rahasia melalui pesan atau komunikasi yang tidak terverifikasi.
Selain itu, penggunaan autentikasi dua faktor atau two-factor authentication (2FA) dapat menjadi lapisan keamanan tambahan pada akun digital. Pengguna juga perlu memperbarui perangkat lunak dan browser secara berkala serta memeriksa aktivitas akun secara rutin. Jika menerima pesan mencurigakan, pengguna dapat menghubungi pihak yang disebutkan dalam pesan melalui kanal resmi untuk memastikan kebenarannya.
Mengapa Phishing Perlu Diwaspadai?
Phishing tidak hanya menargetkan pengguna individu, tetapi juga dapat digunakan untuk menyerang organisasi dan perusahaan. Informasi yang berhasil diperoleh melalui phishing dapat dimanfaatkan untuk mengakses akun, melakukan tindakan tanpa izin, atau menjadi bagian dari serangan digital yang lebih besar.
Perkembangan teknologi juga membuat pesan penipuan dapat dibuat semakin meyakinkan. Pelaku dapat menggunakan informasi yang tersedia secara publik untuk menyesuaikan isi pesan dengan calon korban. Oleh karena itu, sekadar mengenali pesan dengan tampilan yang buruk tidak selalu cukup untuk mengidentifikasi phishing.
Kesadaran dan kebiasaan melakukan verifikasi menjadi bagian penting dalam menjaga keamanan digital. Pengguna perlu membiasakan diri memeriksa sumber informasi, alamat situs, serta jenis data yang diminta sebelum melakukan tindakan. Dengan lebih berhati-hati terhadap komunikasi digital, risiko menjadi korban phishing dapat dikurangi.