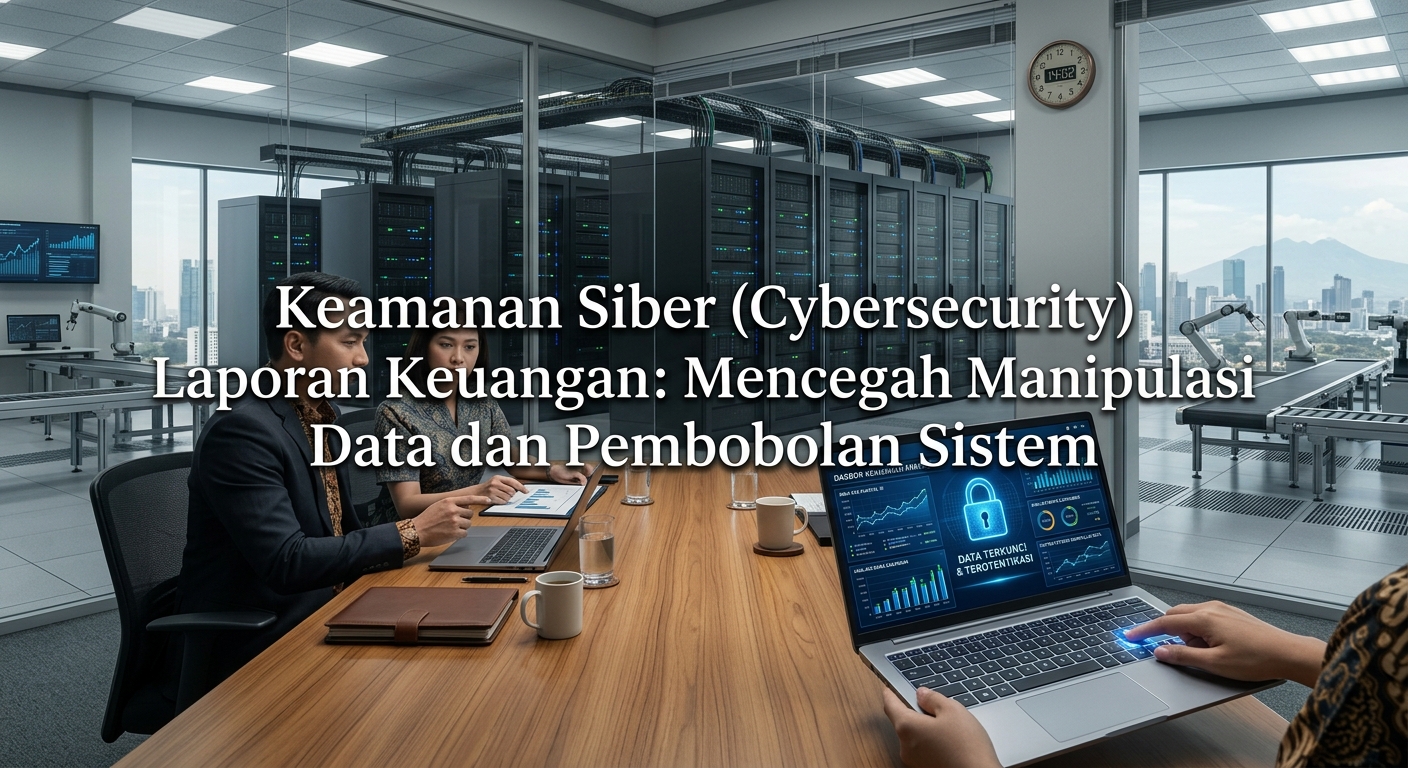
Ancaman siber tidak lagi hanya menargetkan data pribadi pelanggan, tetapi telah merambah ke jantung sistem informasi akuntansi dan laporan keuangan korporasi. Serangan ransomware, manipulasi data transaksi via unauthorized access, hingga penipuan berbasis rekayasa sosial (CEO fraud) dapat merusak integritas angka-angka keuangan dan memicu kerugian finansial yang sangat besar. Cybersecurity kini resmi menjadi salah satu pilar utama tata kelola akuntansi (accounting governance).
Banyak kasus di mana peretas tidak mencuri uang secara langsung, melainkan mengubah data saldo persediaan, memanipulasi nomor rekening vendor pada sistem otomatisasi pembayaran, atau mengunci database ERP perusahaan demi meminta tebusan. Hal ini memicu ketidakakuratan laporan keuangan dan potensi salah saji material.
Laporan keuangan yang terkompromi akibat serangan siber dapat merusak kepercayaan investor, memicu sanksi dari otoritas pasar modal, serta membatalkan hasil audit eksternal.
Dampak finansial dari insiden keamanan siber pada sistem akuntansi:
Kerugian Langsung Pemulihan Sistem: Biaya tinggi untuk pemulihan data, investigasi forensik digital, dan jasa konsultan keamanan siber.
Risiko Denda Kepatuhan Data: Sanksi finansial dari regulator akibat kelalaian dalam menjaga kerahasiaan dan integritas data transaksi.
Parameter ketahanan siber sistem akuntansi:
Frekuensi Cadangan Data (Data Backup): Dilakukan secara otomatis dan terenkripsi harian (real-time backup)
Waktu Deteksi Akses Tidak Sah (Mean Time to Detect): Harus terdeteksi dalam hitungan menit via sistem keamanan terpadu
Divisi akuntansi tidak bisa lagi menyerahkan urusan keamanan data sepenuhnya kepada tim IT. Akuntan harus memahami protokol kontrol internal digital dan aktif memastikan adanya pembagian hak akses (segregation of duties) yang ketat pada sistem ERP.
Tantangan terbesarnya adalah kelalaian faktor manusia (human error) seperti penggunaan kata sandi yang lemah atau pembukaan lampiran email berbahaya (phishing). Risikonya adalah penghentian total operasional keuangan (business downtime).
Langkah penguatan keamanan siber laporan keuangan:
Terapkan autentikasi ganda (Multi-Factor Authentication / MFA) wajib untuk seluruh akses ke sistem akuntansi dan perbankan bisnis.
Batasi hak akses input dan persetujuan transaksi sesuai dengan hierarki wewenang jabatan (Role-Based Access Control).
Lakukan uji penetrasi (penetration testing) dan audit siber berkala pada software akuntansi yang digunakan.